


ADVERTISEMENT
當 AI Agent(能依指令執行部分任務的 AI 工具)開始讀取工廠資料、接觸生產系統,企業該開放哪些權限?如果它做出超出預期的操作,現場又要怎麼發現?對工廠來說,還有一個日常難題:既有設備得維持生產,遇到漏洞未必能立刻停機更新。
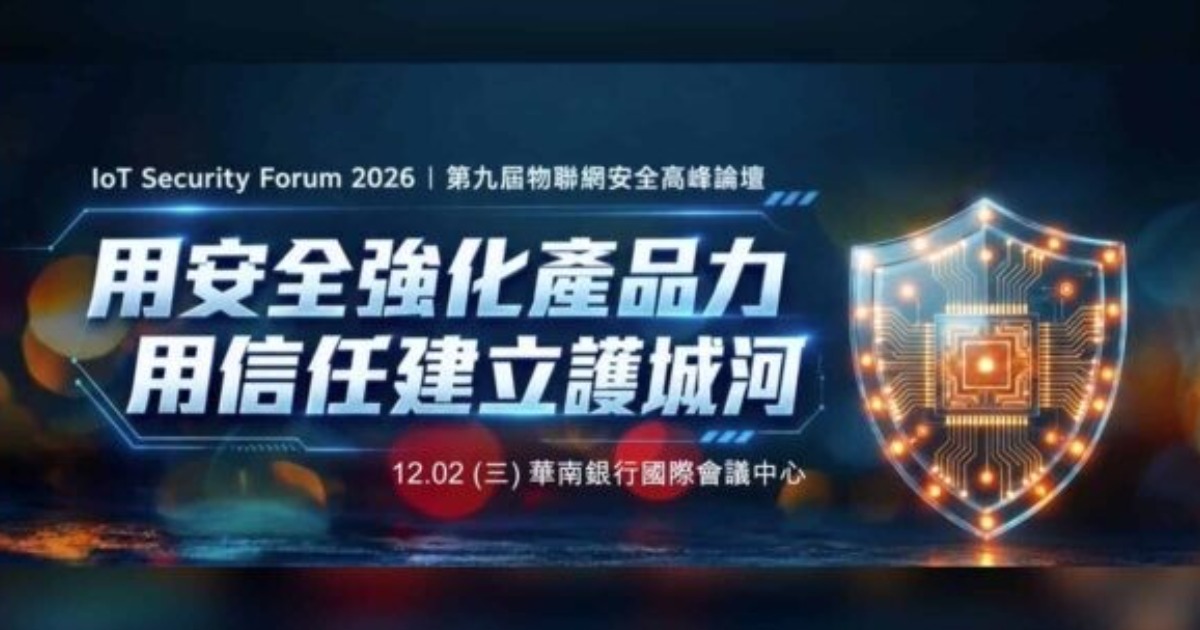
第九屆物聯網安全高峰論壇將於 12 月 2 日(三)在台北華南銀行國際會議中心舉行。 下午的「AIoT 場域安全」分場將討論 AI 導入產線後的異常監控、事件應變,以及舊設備等待正式修補期間,可以怎麼降低風險。 看完整議程與報名
AI 接上產線後,哪些操作該開放?
中華資安將以「當 AI Agent 攻進產線:AI SOC 的場域聯防與應變實務」為題,討論 AI 進入生產環境後,資安監控團隊如何發現異常、協調應變。東擎科技則將分享邊緣 AI 的安全部署,也就是把 AI 運算放在靠近產線設備的地方時,如何搭配可信設備、存取驗證與持續監控。
設備不能立刻停機,漏洞要怎麼防?
工廠設備的更新往往得配合停機時段。在正式修補前,可以透過分區防護,把設備所在的網路區域隔開,限制哪些系統能連進來;也可以用「虛擬修補」,先在設備外圍攔截會觸發漏洞的流量,替正式更新爭取時間。
論壇將安排場次說明這兩種做法如何用在既有設備。OPSWAT 也將分享如何在交換資料時維持防護,降低工廠系統因資安事件而中斷的風險。
把防護做到晶片裡,設備如何驗證自己的身分?
裝置怎麼確認開機時載入的是可信的韌體?不同設備又怎麼證明自己的身分?英飛凌將分享韌體驗證,以及如何讓設備未來能更換加密演算法。PUFsecurity 則將介紹,如何利用晶片製程中自然形成的細微差異來辨識晶片,並把這項能力用於設備身分驗證。
對產品研發與出海團隊,論壇另有「合規驗證與資安治理」分場,討論歐盟《網路韌性法案》(CRA)的產品分類、技術文件及工控產品驗證,讓從事硬體開發、設備管理或資安驗證的讀者,可以按工作需求選擇場次。
活動資訊
第九屆物聯網安全高峰論壇由城邦媒體集團 B2B 事業群《新電子科技雜誌》、《新通訊元件雜誌》、《網管人雜誌》聯合舉辦,主題為「用安全強化產品力,用信任建立護城河」。論壇邀請數位發展部資通安全署署長蔡福隆致詞,並由資策會人工智慧研究院院長戴偉峻就資安產品評測發表專題演講。
- 時間|2026 年 12 月 2 日(三)09:00–16:30,08:45 開放報到
- 地點|台北華南銀行國際會議中心 2 樓
- 議程與報名|第九屆物聯網安全高峰論壇

請注意!留言要自負法律責任,相關案例層出不窮,請慎重發文!