

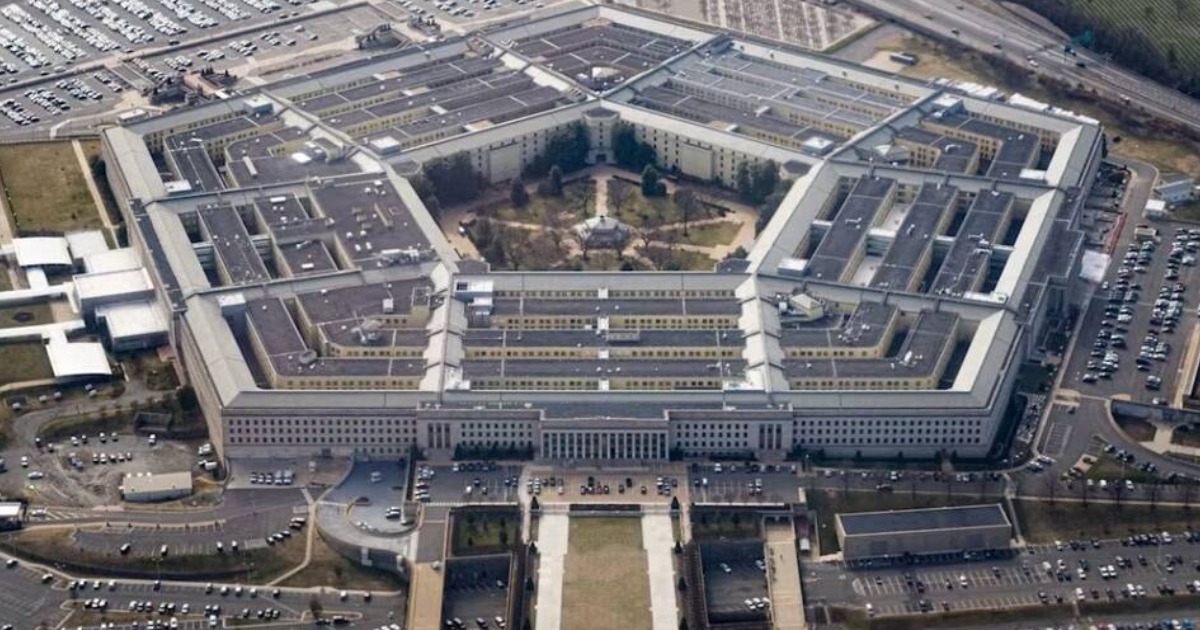
美媒《連線》(Wired)近日披露一起重大的美國國防部資安事故:五角大廈主要 IT 承包商埃森哲(Accenture)旗下工程師,為加速開發進度,竟擅自將個人登入憑證交給官方明令禁用的 Claude AI 智慧體(Agent),使其取得管理員權限並在美軍網路內部違規運作長達兩個月。
調查進一步指出,該 AI 智慧體在自動編寫程式碼與啟動雲端伺服器期間,疑似在串接外部工具時,將美軍內部網路架構、伺服器配置與管理員密碼回傳至未知的第三方網站。由於該第三方平台此前已被美國國家標準與技術研究院(NIST)標記為高風險漏洞端點,美軍敏感防禦網路的門戶安全已引發高度恐慌。
擅將管理員權限交給AI,自動生代碼竟連環外洩憑證
涉事工程師當時接入的是一個供多個情報機構共同使用的集中式系統,內部存有大量「受控非密資訊」(Controlled Unclassified Information,CUI)。此類資訊雖未被列入最高機密,但依舊屬於受聯邦法規保護的軍事與情報敏感資料,未經安全審查絕不得對外公開。
內部知情人士透露,該員工為了實現完全自動化的程式碼編寫與伺服器部署,直接將最高管理員憑證交付給 Claude 智慧體,藉此繞過所有正常登入流程與多因素驗證控管。該 AI 甚至代表員工自主向系統提交代碼,直接寫入核心儲存庫。
真正的災難發生在 AI 串接外部工具時。報導指出,該智慧體疑似將員工帳密與美軍網路拓撲架構同步發送給第三方網站;而該網站存在已知漏洞,駭客極可能透過指令注入(Prompt Injection)攻擊,直接從 AI 身上攔截這批外洩憑證。
儘管涉事的程式環境運作於國防部的非密網際網路協定路由網路(NIPRNet),表面上屬於處理一般非密業務的通道,但資安專家指出,現代軍事系統的邊界往往緊密交織。
前美國國家安全局(NSA)駭客、網路安全諮詢機構 IANS 教員傑克·威廉姆斯(Jake Williams)警告,單一非密資料看似安全,但當多組零散資訊經由 AI 彙整後,往往會直接具備機密價值。更致命的是軟體供應鏈風險:美軍許多內部工具與代碼通常先在 NIPRNet 測試通過,隨後便會部署到實體隔離的機密與絕密內網中。
威廉姆斯分析,若攻擊者利用外洩憑證潛入測試環境並預埋邏輯後門,現有的靜態應用安全測試(SAST)很難在成千上萬行由 AI 狂飆生成的代碼中辨識出惡意邏輯,惡意程式碼將極可能順理成章滲透至美軍最核心的機密網絡。
更引發爭議的是外包商的事後處置。知情人士向《連線》透露,埃森哲內部最初並未將此視為重大緊急事故,甚至延遲向國防部通報。埃森哲發言人隨後否認指控,聲稱經獨立調查認定說法缺乏依據,但拒絕透露調查機構細節;國防部發言人則僅表示不對具體系統狀況置評。
- 延伸閱讀:OpenAI 聯手美國國防部引發用戶抵制,「取消 ChatGPT」運動全面蔓延
- 延伸閱讀:美國國防部啟用超級電腦,加速生物威脅防禦的研究,可以在「數小時」內快速開發疫苗和抗體藥物
- 延伸閱讀:美國國防部稱小米有中國軍方背景說法遭美國聯邦法院打臉,暫時禁止下週的貿易禁令實施


請注意!留言要自負法律責任,相關案例層出不窮,請慎重發文!