

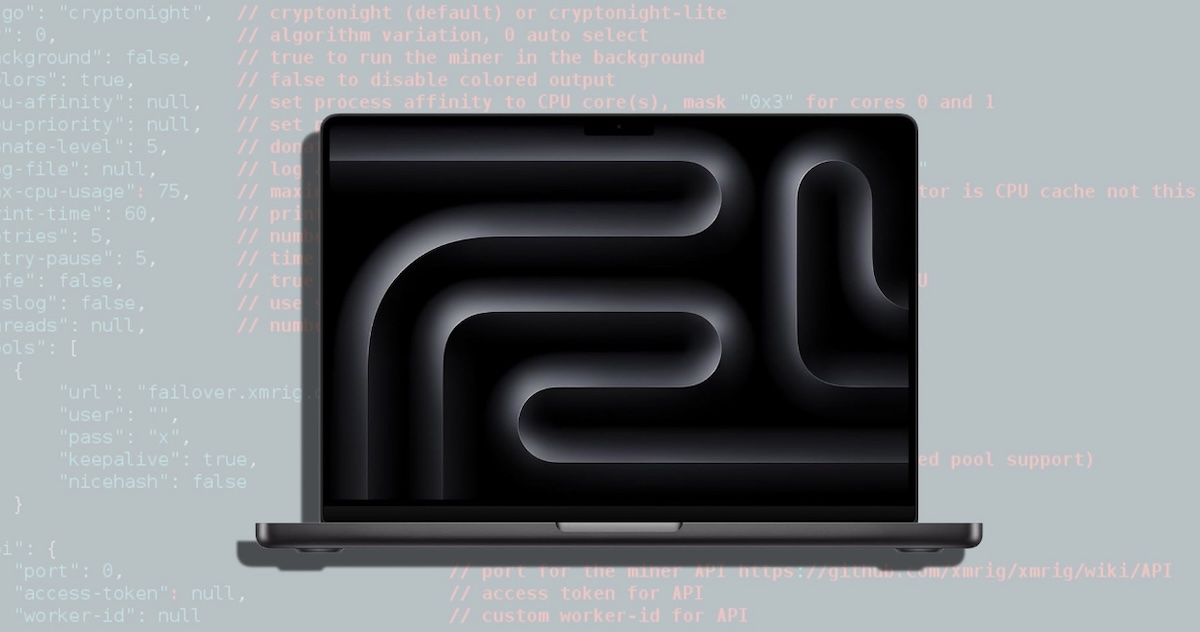
Reddit用戶UntilHEX最近只是想請Claude幫自己寫一支Mac溫度監控程式,沒想到AI在分析感測器數據的過程中,主動發現這台電腦裡藏著一個未經授權的加密貨幣挖礦程式。
UntilHEX的Mac長期執行緩慢,他希望透過這支工具找出效能異常的原因。Claude在分析溫度數據時發現機身讀數明顯偏高,於是進一步檢查系統資源占用,隨即提示使用者:這台Mac正在跑一個未經授權的挖礦程式。

異常程式長期佔滿12核心,把溫度推到112度
檢查結果顯示,一個名為XMRig的程式正在持續占用約1175%的CPU資源,相當於同時塞滿大約12個CPU核心。處理器長時間滿載,溫度被推高到112度,已經逼近系統熱保護門檻,這也正是電腦變慢、機身發燙的主因。
XMRig本身是一款合法的開放源碼門羅幣挖礦軟體,但常被惡意程式作者嵌進木馬裡,偷偷用受害者的設備算力挖礦圖利。這次案例中,它被發現跑在臨時目錄,並連上一個叫HashVault的礦池。
更麻煩的是,Claude進一步確認這支程式並非普通背景行程,而是靠一個偽裝的LaunchAgent啟動項做到持久駐留。也就是說,就算使用者手動殺掉挖礦行程,它也會自動重新啟動,才能長期躲在系統裡。
發現問題後,Claude並沒有擅自刪檔,而是先向使用者解釋這支惡意程式的運作機制與潛在風險,再請求授權停止相關啟動項、終止挖礦程式,並把可疑檔案移到隔離目錄,而不是直接永久刪除。
取得使用者許可後,Claude實際參與了清理。根據UntilHEX後續回報,整個過程成效顯著,只有一個檔案因權限限制需要手動刪除,其餘大部分清理工作都由AI協助完成。他後來又用Malwarebytes做了額外掃描,確認系統已經恢復正常。
使用者後來表示,這下終於解釋了自己的Mac為什麼長期表現異常。他推測感染源很可能來自某些破解版音訊外掛。
這起事件也成了AI代理工具能力擴展的一個典型案例:原本只被拿來寫程式碼、分析溫度數據的Claude,最終靠自主檢查系統執行狀態,意外發現並協助清除了藏在設備裡的挖礦木馬。對多數人來說,這更像是一個警訊——當電腦莫名變慢、發燙,先查一下系統資源占用,往往比等到防毒軟體反應更實際。
- 延伸閱讀:AI 加速實作,企業如何重估人才價值?從人才永續到 Claude Build Day 的實踐
- 延伸閱讀:不要對 Claude 講髒話!Anthropic 更新使用政策,無端謾罵 AI 將被終止對話
- 延伸閱讀:Meta 發表 Muse Wonder 旗艦 AI 模型,部分評測超越 Claude Opus 5.5、GPT-6 Astra


請注意!留言要自負法律責任,相關案例層出不窮,請慎重發文!