

當企業面臨勒索軟體與資料外洩的威脅時,傳統資安防線多半只能停留在外圍被動防禦或事後修補;然而 Google 安全團隊這次採取了截然不同的情報戰術——直接派遣研究員「臥底」潛入跨國駭客組織,從犯罪網絡的核心實施反制。
耗時打造虛擬身分博取信任,成功打入 12 人核心決策群
這場高風險的潛伏行動並非一蹴可幾。為了避免引起犯罪分子的警覺,Google 安全團隊耗費大量時間與心力,憑空建立了一個具備技術背景的虛擬身分。
這名臥底研究員鎖定了一位剛受邀加入新興勒索駭客組織「TeamPCP」的成員,透過持續且細膩的技術互動,逐步博取對方的深度信任。憑藉著這層關鍵引薦,Google 分析師順利通過內部審查,獲准進入全體僅有 12 人的核心私密聊天群組,直接坐進了犯罪決策的第一排。
這處由 12 人組成的極密管道,是 TeamPCP 策劃所有網路犯罪的神經中樞。根據內部情報,該組織自行開發了具備高擴散力的蠕蟲病毒,能在極短時間內感染企業的大量應用程式並竊取核心敏感資料,隨後以此向受害企業勒索鉅額贖金;一旦企業拒絕妥協,敏感資料便會遭到公開曝光。群組成員平時就在裡面即時回報攻擊進度、盤點竊得的機密數據,並研擬下一階段的勒索策略。
更有甚者,這群犯罪分子分散在世界各地,彼此在現實生活中素未謀面,甚至互不知曉對方的真實身分,全靠網路匿名機制維繫運作——這項特性反倒為 Google 的臥底行動提供了絕佳的保護傘。
直搗雲端源頭,聯手 AWS 批量廢除外洩憑證
成功化身為組織內部的「幽靈」後,臥底研究員迅速摸清了 TeamPCP 的關鍵運作死穴。他發現駭客為了便於集中管理與後續利用,竟然將從各家受害企業搜括而來的大量使用者帳號、密碼及雲端存取憑證,統一儲存在特定的內部伺服器中。
面對這座龐大的機密憑證庫,Google 安全團隊做出了精準且果斷的戰術抉擇:他們沒有選擇曠日費時、效率低落的「逐一通知受害企業」傳統途徑,而是第一時間直搗黃龍,直接聯繫亞馬遜 AWS(Amazon Web Services),將所有遭外洩的雲端存取憑證進行批量強制撤銷。
這項奇襲形同直接「拔掉駭客的插頭」。在憑證被 AWS 全面廢除後,TeamPCP 原先掌握的雲端入侵管道瞬間失效,徹底喪失了繼續深入受害企業內部系統或搬移資料的權限,原本精心策劃的連鎖勒索攻勢隨之瓦解。
在由雲端源頭切斷存取管道之後,Google 隨即展開第二階段應變,主動向受影響的企業發送安全通知郵件,協助企業快速完成金鑰輪替並重新限縮系統存取權限。在長期的臥底過程中,這名分析師恪守資安倫理,從未涉入或參與任何實際的攻擊行動,而是以純粹的情報搜集與源頭癱瘓策略,在暗處徹底拆解對方的犯罪武器庫。
聊天室操作失誤成破口,FBI 聯手澳洲警方跨境收網
除了在技術層面瓦解駭客的勒索工具鏈,這起臥底行動更成為實體司法收網的關鍵推手。
儘管 TeamPCP 成員平時極度依賴匿名通訊來掩飾蹤跡,但在高頻率的日常交流中,終究露出了蛛絲馬跡。臥底分析師在監控群組時,敏銳捕捉到了核心成員在內部聊天中的操作失誤與數位足跡破綻,並迅速將這些極具價值的人員線索整理提供給執法機構。
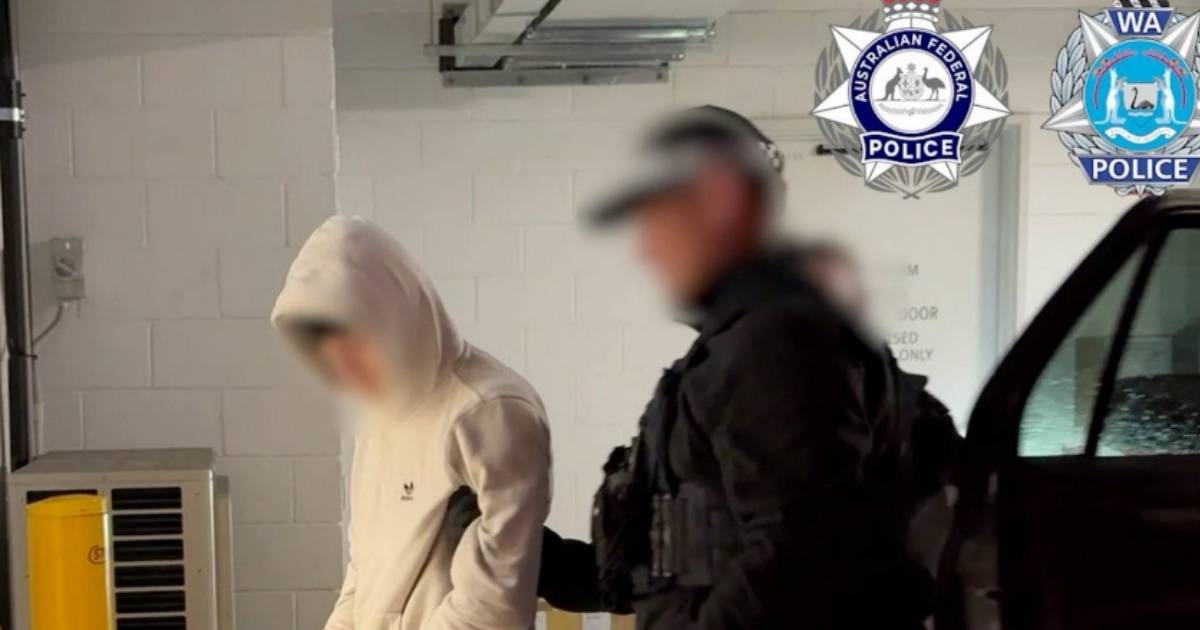
這些來自內部的精準情報,隨後引發了跨國執法單位的迅速收網。美國聯邦調查局(FBI)與澳洲警方展開緊密合作,循線在澳洲當地成功逮捕了兩名 TeamPCP 的核心成員。
雖然 Google 在公開披露中並未詳述司法行動的具體細節,但執法機關能以極高效率精準鎖定並逮捕跨國核心成員,背後顯然與這名潛伏在犯罪核心決策圈的「數位臥底」脫離不了關係。
- 延伸閱讀:惡名昭彰 Conti 勒索軟體核心成員認罪!美司法部揭密:曾獲利 1.5 億美元
- 延伸閱讀:備份做了,還是被勒索軟體打趴?Synology 調查揭露台灣企業資料保護的三大盲點
- 延伸閱讀:Synology 2026 調查揭企業資安新盲點: 人為疏失首超勒索軟體,應以自動化機制補足防線


請注意!留言要自負法律責任,相關案例層出不窮,請慎重發文!