

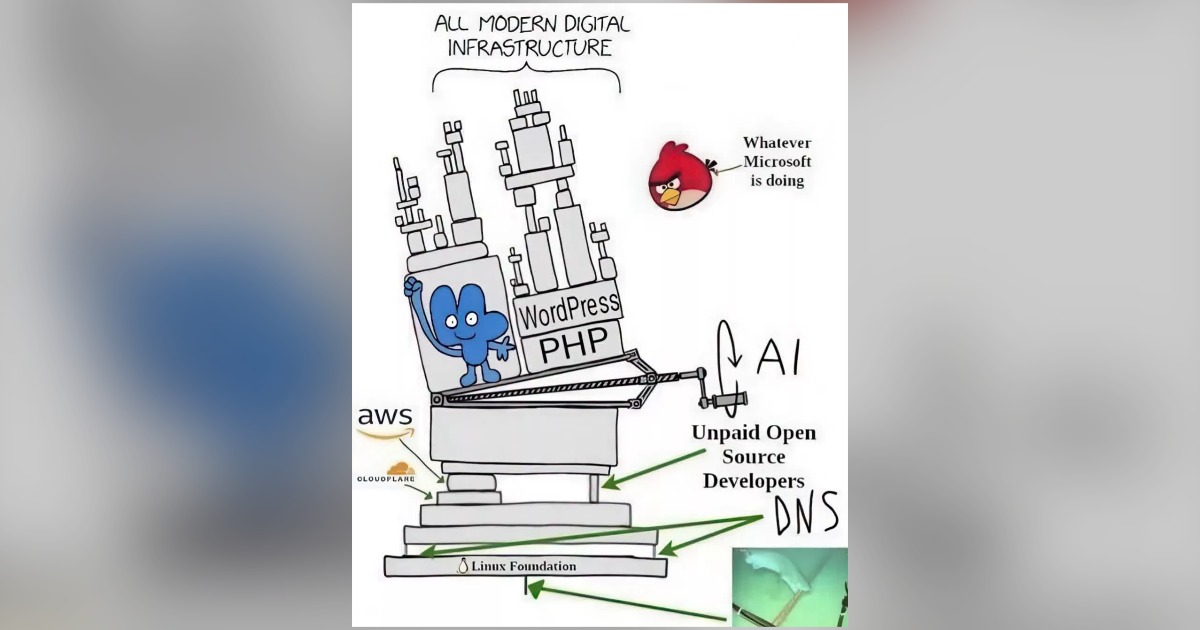
Cloudflare 執行長 Matthew Prince 日前直言近期引發全球網站緊急修補的 PHP 安全漏洞只是開端。隨著大型語言模型進化,人工智慧正以前所未有的速度挖出隱藏在關鍵軟體中的陳年缺陷,網際網路將被迫步入長期的動盪應變期。
作為支撐全球約 70% 網站運作的關鍵程式語言,PHP 本次漏洞曝光後,隨即引發各國政府機關、數位遊戲平台 GOG 及大量企業伺服器徹夜更新,甚至主動離線防禦。Prince 更進一步透露,官方目前已掌握多個同樣屬於核心軟體、嚴重度不亞於 PHP 的重大未公開漏洞,意味著這場安全海嘯才剛拉開序幕。
多組AI代理自動檢測程式碼,數小時搞定漏洞驗證
過去無論是資安研究員還是惡意攻擊者,要在複雜如迷宮的程式碼庫中尋找漏洞,皆仰賴頂尖專家的逆向工程與手動審查,往往耗費數週甚至數月才能拼湊出一條可行的攻擊鏈。但如今大型語言模型徹底改寫了遊戲規則。研究團隊能並行調度多組 AI 代理(AI Agents),自主爬梳海量底層程式碼並定位邏輯盲點。AI 不僅能精準圈出程式碼瑕疵,更能協助建構利用機,大幅縮短從發現缺陷到驗證威脅的實戰時程。
協助揭露本次 PHP 漏洞的資安團隊 Wiz Research 便坦言,先進 AI 在整個挖掘與驗證過程中扮演了關鍵角色。研究人員利用 AI 快速微調出適用多種實際場景的攻擊概念驗證(PoC),讓繁複的研究工序瞬間具備高效率落地可能。
PHP 危機並非孤例。Matthew Prince 透露,Cloudflare 團隊目前已掌握其他數款廣泛運作於網路骨幹的關鍵軟體致命漏洞。雖然基於負責任披露原則暫未公布名稱,但這些漏洞的破壞威力完全不亞於 PHP,隨時可能引發全球範圍的連鎖維運災難。
Prince 預警,網際網路正步入高頻率的防禦陣痛期。在接下來數年內,全球資安人員與系統管理員每週都可能被迫面對全新爆發的關鍵缺陷,全天候處於緊繃的應急修補狀態。
這項擔憂已有明確數據佐證。電子前哨基金會(EFF)統計發現,光是今年 10 月份,全球已知軟體漏洞總量中就有近 3% 是在該月份被集中發現;資安機構 VulnCheck 也證實,在 AI 工具的強力介入下,各類數位安全漏洞的新增數量正呈現爆炸性增長。
翻出數十年陳年架構黑洞,短痛修補換取長線免疫
漏洞如潮水般湧現,是否代表網際網路架構正在崩解?資安專家給出了相反的解讀:當前暴露的並非新造的劣質程式,而是潛伏在網路基石中長達十幾年、甚至數十年的陳年隱患。
過去受限於人力成本,大量基礎軟體雖然支撐著全球流量,卻缺乏足夠的深層程式碼審查。如今 AI 正像高解析度的透視儀,把沉睡的結構性漏洞徹底翻出。短時間內雖然給企業與公部門帶來巨大的維護負荷,但及早清創反而避免了未來遭受毀滅性打擊的風險。
這場由 AI 推動的安全革命已無可逆轉。當攻防兩端的工具鏈同步升級,唯有建立更敏捷的自動化更新流程與安全架構,才能在這場長達數年的漏洞出土潮中,穩住現代數位世界的運作秩序。
- 延伸閱讀:開發者注意!程式語言 PHP 發布最新安全更新,修補重大 RCE 漏洞
- 延伸閱讀:你工作的地點決定你該學什麼程式!StackOverflow :富裕國家流行 Python 和 C ,低收入國家愛用 PHP
- 延伸閱讀:DPHPDMA 偽裝 DisplayPort 螢幕連接狀態,桌面圖示不再亂成一團


請注意!留言要自負法律責任,相關案例層出不窮,請慎重發文!