

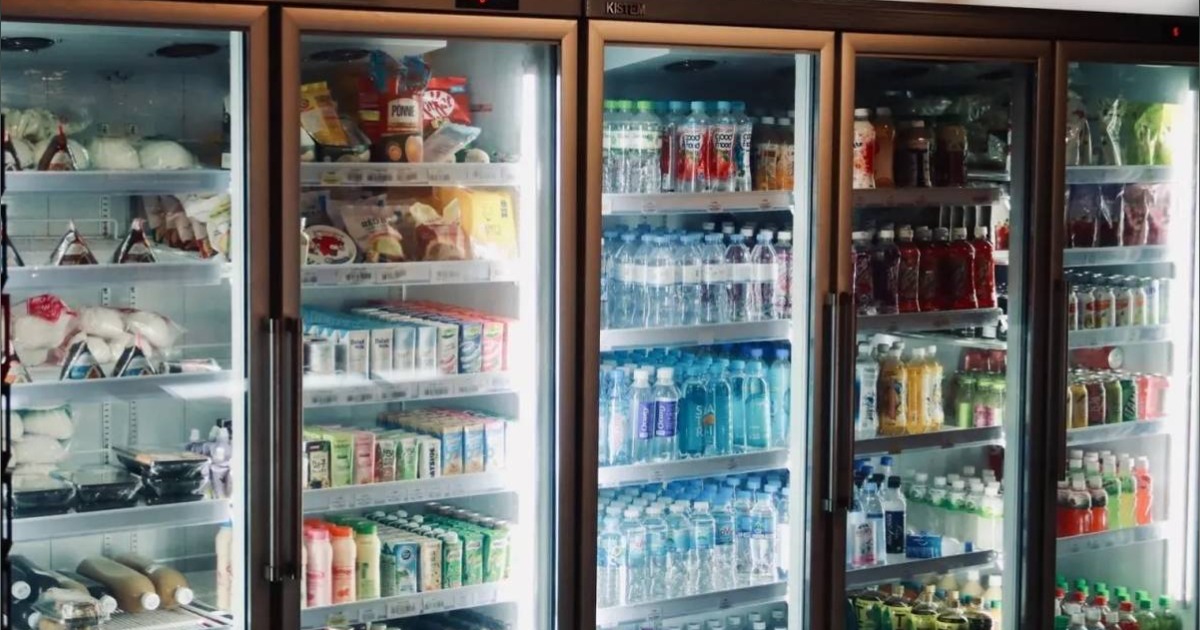
歐洲多國連鎖超市爆發大規模網路攻擊,駭客鎖定零售商的聯網製冷溫控系統,將冰櫃與冷凍庫溫度強制加熱至攝氏 50 度以上,導致生鮮、乳製品及肉類瞬間變質報廢。包括荷蘭零售巨頭 Ahold Delhaize 旗下門市、家樂福(Carrefour)、Spar 以及瑞典 ICA、Coop 等跨國通路皆相繼傳出災情。
調查指出,這起攻擊是由於駭客利用商用聯網製冷設備的安全漏洞,惡意常駐啟動原本僅供短暫除冰的「除霜模式」所致。這場波及比利時、瑞典、荷蘭與芬蘭的冷鏈破壞事件,不僅讓數以噸計的食品直接銷毀,更暴露了歐洲零售業在傳統商用設施物聯網(IoT)化轉型過程中,關鍵基礎設施防禦嚴重脫節的致命死角。
駭客鎖定除霜漏洞強制加熱,冷櫃飆破50度大量生鮮變質
在比利時,此次網路攻擊對實體零售通路的衝擊尤為嚴峻。當地製冷設備服務商評估,境內至少有 20 套大型製冷系統遭到入侵,受災品牌涵蓋 Delhaize、家樂福以及 Spar 等連鎖門市。
攻擊行動主要集中在週日午夜展開,由於正值非營業時間,許多門市直到隔日清晨員工上班時,才發現冷櫃溫度異常飆高,大量冷藏與冷凍食品早已在高溫下變質。
技術調查顯示,此次攻擊手法與數週前在法國爆發的冷鏈資安事件如出一轍。駭客藉由突破聯網製冷控制器的網路權限,遠端強制啟動設備內建的除霜程序。
正常運作下,除霜模式僅會短暫啟動數分鐘以清除蒸發器表面冰霜;但在遭到惡意常駐覆寫後,加熱機制持續全功率運轉,徹底繞過正常溫控邏輯,導致冷櫃內部急遽升溫至攝氏 50 度以上。
面對突如其來的食品安全危機,瑞典首都斯德哥爾摩的多家連鎖超市不得不發布緊急公告,宣布全數冷凍設備因網路攻擊停擺,並將受影響的牛排、鮮奶及冷凍熟食全數打包銷毀。
遠端修補難擋硬體漏洞
除了比利時與瑞典外,包括盧森堡、荷蘭、愛沙尼亞、芬蘭以及愛爾蘭等地的連鎖超市,亦在同一個週末接獲類似系統異常通報。比利時國家網路安全中心已介入調查,並對關鍵零售供應鏈發布資安通報。
比利時製冷服務工程商 Sabcobel 執行長斯特凡·莫蘭斯(Stefan Morrens)證實,攻擊者採用的指令特徵與先前法國案例完全相符。儘管過去數週已協助客戶部署軟體防火牆,但要徹底修補漏洞,仍必須派遣工程師前往現場進行硬體模組改裝。
Delhaize 與比利時家樂福隨後在聲明中坦承系統遭到未授權存取,並全面啟動備用營運程序維持店面營業。先前已有業者將設備切換至專屬虛擬私有網路,但最新攻擊顯示,同批控制韌體的共通弱點早已在歐洲零售業廣泛蔓延。
過去以機械與封閉線路運作的冷凍空調、照明與門禁系統,在全面連網升級為智慧物聯網後,缺乏多層身分驗證與離線安全保護機制,已成為網路犯罪集團實施實體破壞的新破口。
截至目前為止,尚無任何駭客組織公開宣稱對這起跨國冷鏈癱瘓事件負責,歐洲各國執法部門亦在持續追查入侵端點與惡意指令來源。
- 延伸閱讀:微軟發佈《Microsoft 數位防禦報告》,逾半數網路攻擊與敲詐及勒索軟體威脅有關
- 延伸閱讀:趨勢科技推出首款資安大型語言模型,主動式資安 AI 助企業預測及防範網路攻擊
- 延伸閱讀:Check Point 最新資安數據統計:台灣網路攻擊為亞太地區之首,平均每週遭受 3,993 次攻擊


請注意!留言要自負法律責任,相關案例層出不窮,請慎重發文!