

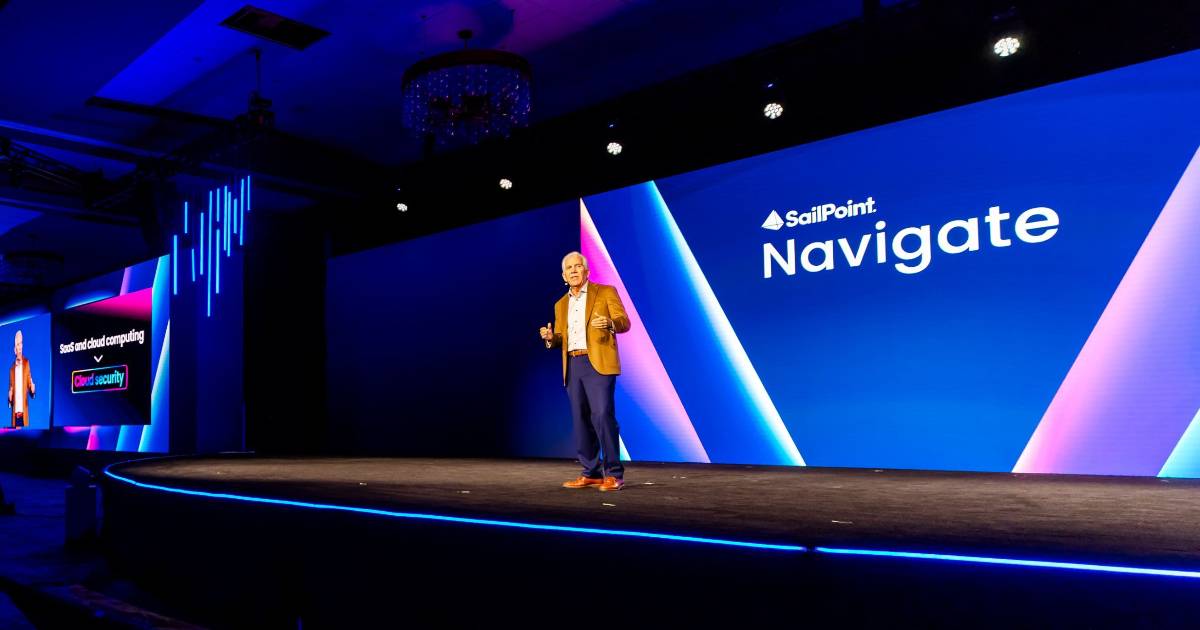
隨著 AI 代理逐漸進入企業營運,身分管理與存取安全也成為新的資安挑戰。根據 SailPoint 最新報告,79% 的企業已在生產環境部署 AI 代理,但僅 2% 具備專屬身分安全工具,顯示 AI 應用速度已超前安全治理能力。對此,SailPoint 在 Navigate 2026 大會宣布推出自主身分安全技術,透過即時監控、權限調整及自動化風險修復,協助企業管理人類、機器與 AI 代理的存取權限。
AI 代理增加,企業難以逐一審查存取行為
傳統身分安全管理仰賴定期審查及人工核准,但 AI 代理能自主執行任務,並在短時間內大量呼叫 MCP 工具,人工已難以即時掌握所有操作。此外,企業也可能無法掌握員工私下使用的影子 AI,或未妥善管理 AI 代理的存取權限與憑證。
SailPoint 指出,現有工具多半只能透過靜態審查或安全儀表板標示風險,難以即時反映環境變化或直接修復問題。因此,企業需要能即時判斷存取行為、自動處理風險的安全機制。
推出 Autonomous Agents,讓 AI 代理協助管理 AI 代理
SailPoint 推出 Autonomous Agents(自主代理),利用身分情境資料判斷 AI 代理的操作意圖,區分正常業務活動與潛在威脅,並持續監控操作、攔截異常行為及調整存取權限,在阻止威脅的同時,維持合法代理正常運作。
此外,A-ISPM(Autonomous Identity Security Posture Management)可透過 Atlas 平台的即時身分資料,偵測閒置帳戶、未完整停用的員工帳號、無人負責的存取權限及異常特權配置等風險,並自動執行撤銷權限、停用帳戶或指派管理負責人等修復措施。
擴展 AI 代理治理,降低長期存取權限風險
SailPoint 也擴展 Agentic Fabric 與 Human Fabric 兩項產品能力。其中,Agentic Fabric 著重 AI 代理及非人類身分(NHI)管理,新增影子 AI 偵測、執行階段授權、提示詞監控及即時終止開關(Kill Switch),協助企業掌握 AI 代理的分布與操作行為。
Human Fabric 則聚焦人類身分管理,強化認證及存取治理功能。此外,平台導入即時權限配置(Just-in-Time Provisioning,JIT),讓員工、服務帳戶及 AI 代理僅在需要時取得權限,減少長期保留存取權限的風險,朝零常駐權限(Zero Standing Privilege)目標邁進。
在稽核方面,新增的 Agent Audit 功能可將 AI 代理清單及治理活動整理成稽核報告,支援自訂、排程及匯出,協助企業因應 AI 治理需求。
強化 Atlas 平台,擴大自動化與企業整合能力
平台方面,SailPoint 更新 Atlas 引擎及 Atlas Extensibility Framework,新增 SaaS 外掛程式、工作流程版本管理、執行歷史紀錄,以及最多支援 1,000 次迭代的序列循環,提升企業設計及擴展身分安全流程的彈性。
此外,SailPoint 也宣布與 Entro Security 展開整合,將憑證溯源、外洩密鑰偵測及提示詞意圖監控等功能納入 Agentic Fabric,進一步管理 AI 代理使用的密鑰與憑證。
SailPoint 表示,Agentic Fabric、Human Fabric 及 Atlas 的相關功能自 Navigate 2026 起陸續在全球推出,其中 A-ISPM、Harbor Pilot Policy Agent 及 Proofpoint 整合功能,預計於 2027 財政年度第四季推出。


請注意!留言要自負法律責任,相關案例層出不窮,請慎重發文!